一、办公提效的损耗,藏在「切换」里
时间管理里有个共识:真正拖慢人的不是任务本身,而是任务之间的切换。企业里的「切换」有四类,几乎每天都在发生。
| 损耗类型 | 典型场景 | 谁在承担 |
|---|---|---|
| 找人问入口 | 「CRM 后台地址是多少」「那个报表系统谁有账号」 | 新人、跨部门协作方、行政 |
| 找回密码 / 切换账号 | 十几个系统十几套账号,忘记、被锁、找管理员重置 | 全员 + IT |
| 在系统间搬运数据 | 审批结果手工抄进 Excel,支出再手工抄进另一张表 | 财务、项目负责人 |
| 确认状态 | 「批了吗」「发了吗」「到账了吗」 | 发起人 + 管理者 |
这四类损耗有个共同点:单次很小,频率极高,且不产生任何业务价值。它们不会出现在任何人的 KPI 里,但会真实地吃掉一个团队 5%–15% 的有效工时。
二、先算一笔账,再决定投多少
不要用「感觉效率低」来立项,用一个可以复算的公式。假设有一支 60 人的团队:
| 参数 | 取值(示例假设) | 说明 |
|---|---|---|
| 人数 | 60 人 | 全员,含非坐班岗位 |
| 人均每天花在找入口 / 登录 / 问状态 | 12 分钟 | 可从抽样访谈估算,只算纯损耗 |
| 每月工作日 | 21 天 | — |
| 人均小时人力成本 | 按企业实际值 | 建议用含社保的综合成本 ÷ 月工时 |
按上述假设,每月损耗工时约为 60 × 12 × 21 ÷ 60 = 252 小时,相当于 1.5 个全职人力。如果统一入口能把这项损耗压掉一半,等于每月回收约 126 小时。
请注意:上表是演示用的示例假设,不是对任何企业的效果承诺。真实测算请用你自己团队的抽样数据替换 12 分钟这个值——这个数字必须来自访谈或观察,不能拍脑袋。
三、为什么「统一入口」是阻力最小的切口
对比一下常见的三个提效切口:
| 切口 | 是否改变员工操作 | 见效周期 | 失败风险 |
|---|---|---|---|
| 换掉现有业务系统 | 彻底改变,且要迁移数据 | 数月 | 高:习惯迁移失败、历史数据断层 |
| 重整审批流程 | 改变提单与审批方式 | 数周 | 中:涉及权责重新划分,容易卡在部门协调 |
| 先统一入口 + SSO | 几乎不变:还是进原来的系统 | 数天 | 低:只增加一层导航,不动业务逻辑 |
统一入口的价值在于它是「加法」而不是「替换」:不需要说服任何人放弃现有工具,只需要让他们少走两步路。这类项目的推广成本最低,也最容易拿到第一份正向反馈,为后续的审批、台账、知识库改造积累信用。
四、统一入口的设计要点
1. 按岗位分组,而不是按系统来源分组
反例是「阿里云系 / 腾讯云系 / 自研」这种技术视角的分组——员工不关心系统是谁做的。正确做法是按职能:销售、项目交付、财务、行政、研发。同一个人可以属于多个组,但要能看到「我今天要用的」排在最前。
2. 搜索与标签是必需品,不是加分项
系统超过 20 个之后,纯靠分组浏览就会失效。搜索要能命中名称、说明和标签,标签要写员工的语言(「报销」「开票」「看数据」),而不是系统的官方名。
3. 权限跟着角色走
入口本身就暴露了企业的系统结构,所以不能全员可见全部。按角色授权:谁能看到财务后台、谁只能看项目系统、谁能取用某条凭证。人员变动时改角色,不改条目。
4. 凭证托管要能审计
很多团队的「SSO」实际上是 Excel 里的密码表。集中托管至少要做到:加密存储、按权限取用、记录谁在什么时候查看了哪条凭证。做不到这三点,不如不上。
五、SSO 的三条实现路线
| 路线 | 原理 | 适用 | 成本 |
|---|---|---|---|
| 标准协议对接 | 系统支持 OAuth2 / OIDC / SAML / CAS,直接与统一身份提供方对接 | 自研系统、较新的 SaaS | 需要各系统配合改造,按系统数量递增 |
| 凭证托管 + 一次点击 | 入口保管账号密码,点击时自动完成登录或填充 | 老旧系统、第三方后台无法改造 | 零改造,落地最快 |
| 反向代理 + 会话注入 | 所有访问经过代理层,由代理统一认证后再转发 | 有一定运维能力、系统集中在同一内网 | 架构复杂,排障成本高 |
中小企业最务实的组合是「标准协议优先 + 凭证托管兜底」:能改的走标准协议,改不动的走托管。不要为了统一而追求「全部上 SAML」,那会让项目从两周变成两个季度。
六、落地顺序与验收标准
- 盘点清单。列出全员在用的系统、账号归属、访问频率。这张表本身就是资产。
- 先接高频。按访问频率取前 80% 的系统先上,低频的后续补。
- 定角色。用现有组织架构映射角色,不要新造一套。
- 灰度。选一个 10 人左右的部门试用两周,收集「还要问谁要入口」的反馈。
- 验收看三个数:入口使用率(周活 / 总人数)、IT 收到的「找入口 / 重置密码」请求量、新人上手到能独立找到系统的时间。
这三个数下降,说明入口真的在工作;只有登录数上涨而请求量不变,说明大家只是多开了一个页面。
七、汐航对应的能力
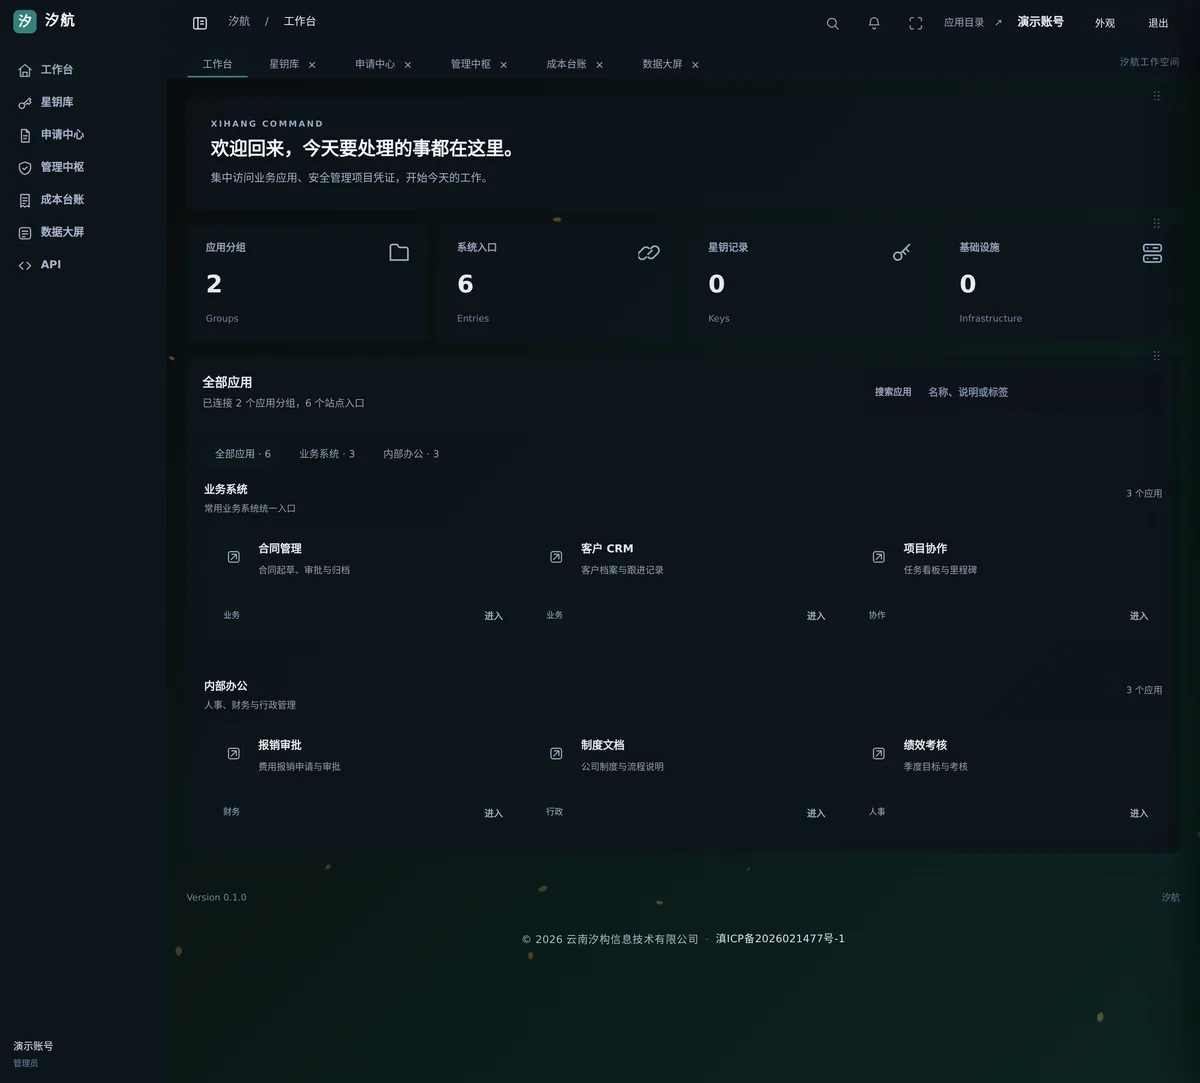
- 统一应用入口:应用分组、搜索、标签、可见范围,成员登录后看到自己的系统清单。
- SSO 与凭证托管:星钥库集中管理各系统凭证,按权限取用,配合单点跳转。
- 一个入口覆盖四类日常:入口、审批、成本台账、知识库。
- 对外 API:需要把入口数据接到自有系统时,可用带权限范围的令牌调用并留存日志。
统一应用入口和门户网站有什么区别?
门户通常是给外部看的展示页,统一应用入口是给内部员工用的工作台:带身份认证、按岗位授权、能单点跳转到各业务系统,并且凭证集中托管。门户解决「介绍自己」,应用入口解决「开始工作」。
SSO 单点登录一定要改造现有系统吗?
不一定。若系统支持 OAuth2 / SAML / CAS,可以直接对接标准协议;不支持的老系统可以用凭证托管加自动填充实现「一次登录、逐个直达」,改造量为零。
把系统密码集中托管安全吗?
安全性取决于三件事:传输与存储加密、按角色分配可见范围、操作留痕。相比把密码写在群公告或记事本里,集中托管加权限控制通常更安全,因为它把不可控的扩散变成了可审计的访问。
八、继续阅读
- 中小企业 OA 系统选型指南——把选型拆成可打分的维度。
- 审批流程线上化——统一入口之后,下一步通常是审批。
- 项目成本台账怎么记——把「数据搬运」从财务身上拿走。